Respuesta rápida: el código de coacción es una credencial especial que aparenta desarmar la alarma con normalidad mientras envía de forma discreta una señal de amenaza. No debe improvisarse, compartirse como código común ni probarse sin avisar antes a la central receptora de alarmas.
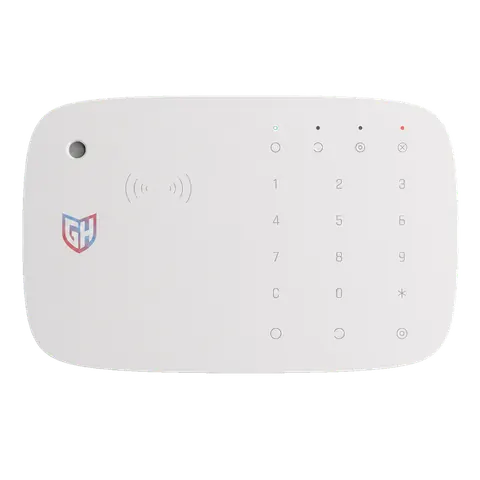
Qué ocurre al introducir un código de coacción
En los sistemas compatibles, el usuario introduce una credencial reservada para una situación en la que alguien le obliga a desarmar. El panel muestra un comportamiento normal para no revelar la petición de ayuda, pero genera un evento específico que puede llegar a la aplicación, a usuarios autorizados y a la central receptora de alarmas.
La documentación técnica de Ajax describe precisamente esa lógica: el sistema simula el desarmado y comunica una alarma por coacción. No todos los equipos, contratos o configuraciones responden igual. Antes de dar la función por disponible, la empresa instaladora debe confirmar qué teclados la admiten, qué particiones afecta, quién recibe el evento y qué procedimiento aplica la CRA.
La discreción es esencial. No conviene mostrar en una web, cartel o manual accesible al público el valor real de esa credencial. Tampoco se debe derivar de una secuencia obvia ni reutilizar el código cotidiano. Cuando el sistema permite códigos personales, la configuración puede ayudar a identificar al usuario que ha generado el aviso, siempre dentro de los permisos y registros definidos.
Una alarma conectada no termina en el teclado. La Ley 5/2014 reserva a empresas de seguridad autorizadas la instalación y el mantenimiento de los sistemas conectados, así como la gestión de señales por centrales de alarma. La Orden INT/316/2011 regula su funcionamiento, verificación y mantenimiento. Por eso esta función debe formar parte del diseño y de las instrucciones del servicio, no ser un truco añadido por cuenta propia.
Diferencias con el código normal y el botón de pánico
El código normal identifica a un usuario y ejecuta la orden prevista: desarmar, armar o actuar sobre una zona según sus permisos. El código de coacción puede parecer igual en el teclado, pero añade una señal silenciosa de amenaza. Usarlo para tareas diarias elimina su sentido y puede movilizar un protocolo que no corresponde.
El botón de pánico o atraco es otra vía de aviso. Puede ser fijo, portátil o estar integrado en una aplicación, y suele generar el evento desde una pulsación deliberada. No necesita simular un desarmado. Resulta útil cuando la persona puede accionarlo sin ponerse en mayor riesgo; el código de coacción está pensado para el momento concreto en que se le exige operar el sistema bajo amenaza.
Ninguna de estas opciones sustituye una valoración profesional. La ubicación de los pulsadores, el acceso al teclado, los retardos y la respuesta contratada deben encajar con la vivienda o el negocio. En una casa, además, hay que coordinar la función con el armado nocturno, las entradas habituales y las personas que realmente necesitan usarla.
Si quieres entender primero la cadena completa, consulta qué ocurre cuando salta una alarma conectada a CRA. El tratamiento final depende del tipo de señal, de la verificación disponible y de los datos que constan en el servicio.
Quién debe conocerlo y cómo se protege
Solo deberían conocer la credencial las personas expresamente autorizadas y capaces de entender su finalidad. Darla a cualquiera “por si acaso” aumenta la posibilidad de uso accidental. En una familia se revisa quién maneja el teclado; en una empresa, quién abre, cierra o trabaja en zonas con riesgo específico.
La instrucción debe ser breve y verificable: qué función tiene, en qué situación se emplea, qué no debe hacerse y cómo contactar con la empresa si existe una duda. No hace falta ensayar una situación de amenaza ni divulgar detalles operativos. Sí conviene comprobar periódicamente que la lista de usuarios sigue vigente y que las bajas de empleados, cambios de vivienda o relevos familiares quedan reflejados.
El manual oficial de KeyPad de Ajax distingue entre código común, códigos personales y código de coacción, y permite que determinadas configuraciones vinculen el aviso a un usuario. Esa posibilidad técnica no elimina la necesidad de una política clara. La empresa de seguridad debe decir qué variante está activada y cómo modificarla sin dejar credenciales antiguas operativas.
También hay que proteger el contexto: no anotar el código junto al teclado, no enviarlo en grupos de mensajería y no compartir una cuenta administrativa para toda la familia o plantilla. La revisión de una alarma para hogar debe incluir usuarios, contactos y permisos, además de detectores y comunicaciones.
Qué hacer si se usa por error o necesita revisión
Si alguien introduce por error el código de coacción, debe contactar inmediatamente con la CRA por el canal indicado en su contrato, identificarse conforme al procedimiento acordado y explicar lo ocurrido. No basta con volver a desarmar o armar: el primer evento ya puede haberse transmitido y estar en gestión.
La propia ayuda oficial de Ajax indica que, ante una activación accidental, se avise a la central receptora. Nunca se debe esperar a que llamen ni ignorar una notificación. La empresa explicará si hace falta alguna comprobación adicional y registrará el incidente conforme a su operativa.
Para revisar la función de forma planificada, hay que concertar una ventana de prueba. El procedimiento es el mismo principio que explicamos en la guía para probar una alarma conectada sin generar avisos innecesarios: avisar antes, confirmar que el sistema está en pruebas, ejecutar solo los pasos acordados y cerrar la prueba con la CRA. No se ensaya sin coordinación porque una señal real puede iniciar una respuesta.
GH MySeguridad puede revisar la configuración, los usuarios y el protocolo asociado dentro del mantenimiento del sistema. Si no sabes si tu instalación dispone de esta función o quién recibe el aviso, solicita un estudio técnico de seguridad. La respuesta debe salir de la programación y del contrato reales, no de una suposición.
Fuentes consultadas · 13/10/2026
- Ajax Systems: qué es un código de coacción y qué hacer ante un uso accidental.
- Ajax Systems: manual de KeyPad y tipos de códigos disponibles.
- Orden INT/316/2011 sobre funcionamiento de los sistemas de alarma (BOE).
- Ley 5/2014 de Seguridad Privada (BOE).
El comportamiento del código de coacción varía según el fabricante, la programación y el servicio contratado. Confirma su disponibilidad y su protocolo con tu empresa de seguridad y la CRA.